Audits de sécurité
Une revue structurée des vulnérabilités, risques et erreurs de configuration actuels.
La plupart des failles exploitent des vulnérabilités connues et corrigeables : un plugin obsolète, une politique d'accès faible ou une règle de pare-feu manquante. Nous évaluons et renforçons vos systèmes contre les risques réels pour votre infrastructure, et intervenons rapidement en cas d'incident.
Quelques exemples du type de travail couvert par cette expertise. Cliquez sur une image pour l'agrandir.
Réduisez les risques grâce à un renforcement pratique, une surveillance et une revue de sécurité. Choisissez un domaine d'intervention ou combinez-en plusieurs — le périmètre est défini selon votre projet.
Une revue structurée des vulnérabilités, risques et erreurs de configuration actuels.
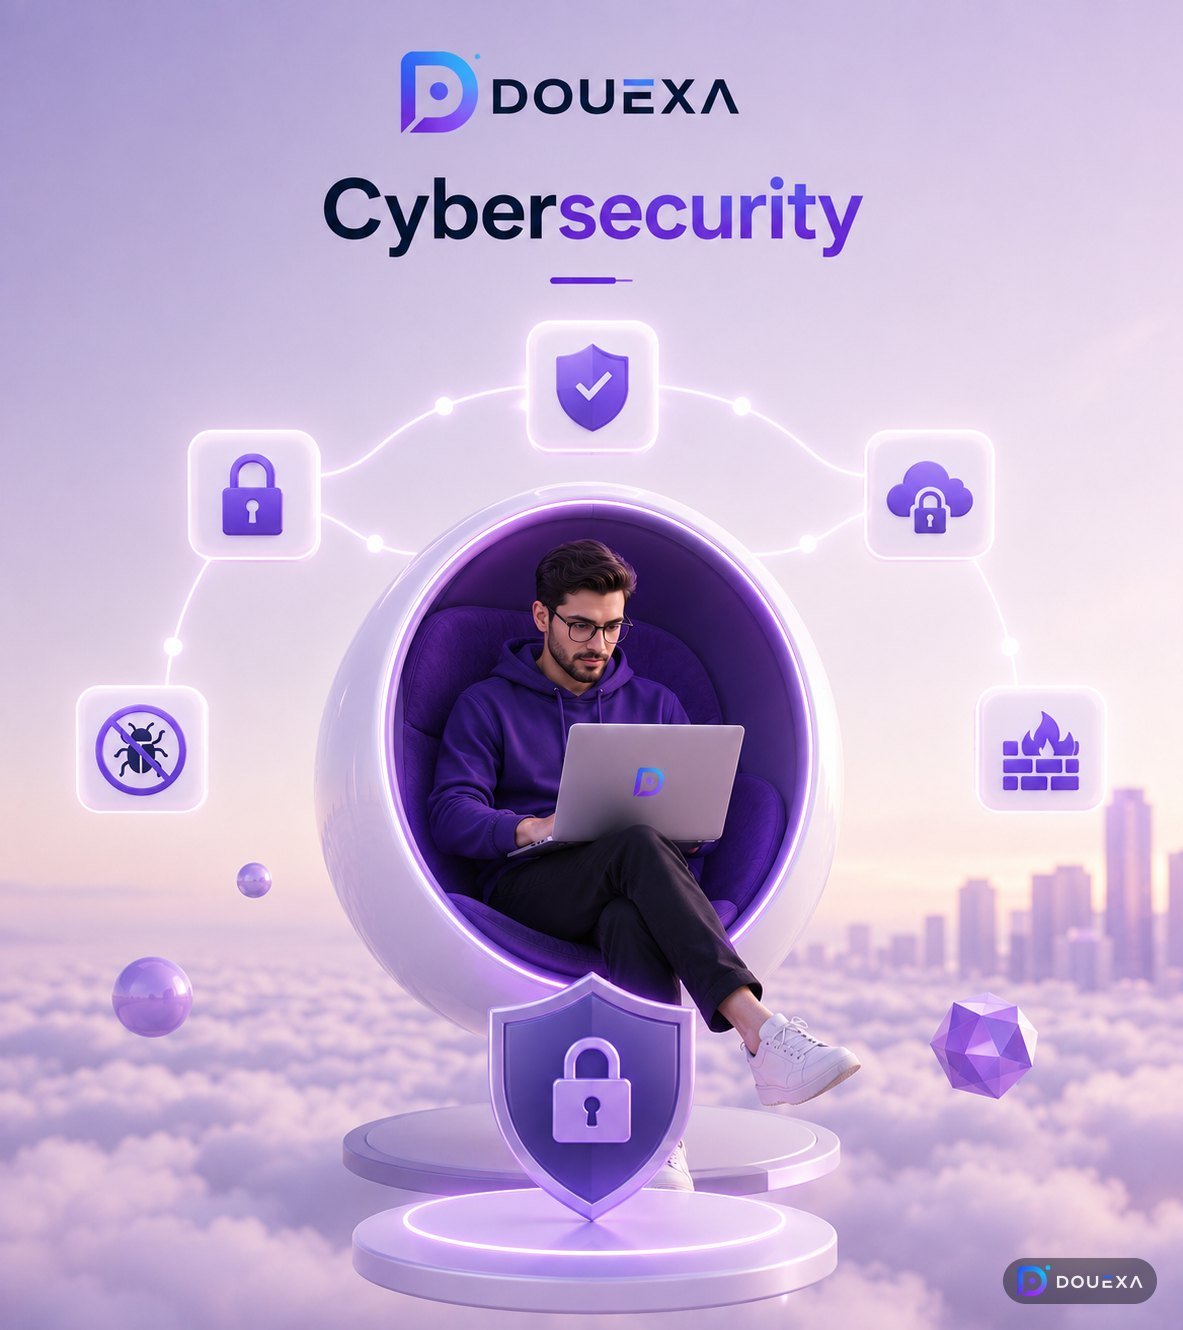
Fermeture des surfaces d'attaque courantes : logiciels obsolètes, configurations faibles, points d'accès exposés.
Identification et suppression de code malveillant, puis fermeture du point d'entrée utilisé.
Règles filtrant le trafic malveillant avant qu'il n'atteigne votre application.
Tests contrôlés et autorisés simulant une attaque réelle pour identifier les faiblesses.
Surveillance continue des activités suspectes pour détecter les incidents au plus tôt.
Audit des droits d'accès et suppression des permissions inutiles ou obsolètes.
Un plan documenté pour rétablir les opérations rapidement en cas d'incident.
Les prestations de sécurité vont de l'audit ponctuel à la surveillance continue — le niveau adapté dépend de ce que vous protégez.
Une évaluation structurée des vulnérabilités, erreurs de configuration et logiciels obsolètes, livrée sous forme de rapport priorisé.
Entreprises souhaitant une vision claire des risques avant de décider des prochaines étapes.
Mise en œuvre des correctifs identifiés lors d'un audit : mise à jour logicielle, accès restreints, règles de pare-feu et changements de configuration.
Sites ou systèmes présentant des vulnérabilités spécifiques connues à corriger.
Surveillance permanente des activités suspectes, avec un processus de réponse défini en cas de détection.
Entreprises traitant des données sensibles, des paiements ou des accès de manière continue.
Vous ne savez pas quelle approche convient à votre projet ? Dites-nous votre objectif et vos contraintes — nous vous recommanderons la solution la plus honnête, même si c'est l'option la moins chère.
C'est normal — la plupart des projets commencent avec une idée globale, pas un cahier des charges complet. Partagez votre objectif et nous définirons le périmètre avec vous, en combinant la cybersécurité avec toute autre compétence nécessaire à votre projet.
Demander un devis personnalisé Parcourir tous les services →Uniquement avec une autorisation écrite explicite du propriétaire du système — c'est une exigence ferme, pas une formalité.
Oui, la suppression de logiciels malveillants et la récupération sont des interventions courantes, suivies d'un renforcement pour éviter toute récidive.
Personne ne peut le garantir — la sécurité consiste à réduire considérablement les risques et à disposer d'une réponse rapide et définie si un incident survient.
Dites-nous à quoi ressemble le succès pour vous. Nous vous recommanderons la bonne combinaison de services et préparerons une proposition personnalisée — sans forcer de forfaits.